Was sind Passkeys? Einfache, starke und sichere Authentifizierung
Ein Passkey ist ein digitaler Anmeldeschlüssel, der als Authentifizierungsmethode für Websites und Anwendungen verwendet wird. Der Passkeys-Standard ist eine Form der passwortlosen Authentifizierung, die vom World Wide Web Consortium und der FIDO Alliance vorangetrieben wird. Passkeys werden häufig vom Betriebssystem oder Webbrowser gespeichert und über die Cloud zwischen Geräten desselben Ökosystems synchronisiert. Sie können jedoch auch auf ein einzelnes Gerät beschränkt sein, etwa einen physischen Sicherheitsschlüssel, auch als hardwaregebundener Passkey bekannt.
Passkeys: Starke Authentifizierung leicht gemacht
Im November 2021 haben wir die Unterstützung für Passkeys (damals noch Sicherheitsschlüssel genannt) als Authentifizierungsmethode für MyRapidi eingeführt. Wir freuen uns, mitteilen zu können, dass wir die Authentifizierung inzwischen noch weiter gestärkt haben. In diesem Artikel erklären wir, was ein Passkey ist, wie Sie ihn mit MyRapidi nutzen und welche Passkeys sich für Ihr Unternehmen eignen, damit starke Authentifizierung für Nutzer einfach bleibt.
Inhaltsverzeichnis:
- Woher Passkeys kommen
- Synchronisierte versus hardwaregebundene Passkeys
- Der Hauptunterschied zwischen synchronisierten und hardwaregebundenen Passkeys
- Welche Passkeys passen zu Ihrem Unternehmen?
- Vor- & Nachteile der beiden Authentifizierungsmethoden
- Warum Passkeys mit MyRapidi nutzen?
- Passkeys in MyRapidi aktivieren
- Die Nutzung von Passkeys erzwingen
Woher Passkeys kommen
Der Begriff Passkey wurde erstmals im Juni 2022 populär, als Apple ankündigte, Passkeys in iOS und macOS zu unterstützen. Für die meisten Menschen war dies das erste Mal, dass sie von diesem Begriff hörten, und viele nahmen an, er sei spezifisch für Apple. Der Begriff wird jedoch auch von anderen Unternehmen wie Microsoft und Google verwendet.
Die Passkey-Implementierungen von Apple, Microsoft und Google basieren alle auf den FIDO2- und WebAuthn-Standards, die es bereits seit xxx gibt. Um eine breitere Verbreitung einer sichereren Authentifizierung zu erreichen, haben die drei großen Anbieter jedoch eine nicht hardwaregebundene Option eingeführt, die auf ihren jeweiligen Anmeldekonten basiert, und den gebräuchlichen Begriff von Sicherheitsschlüsseln in Passkeys umbenannt.
Synchronisierte versus hardwaregebundene Passkeys
Wie bereits erwähnt gibt es zwei unterschiedliche Passkey-Implementierungen: synchronisiert und hardwaregebunden.
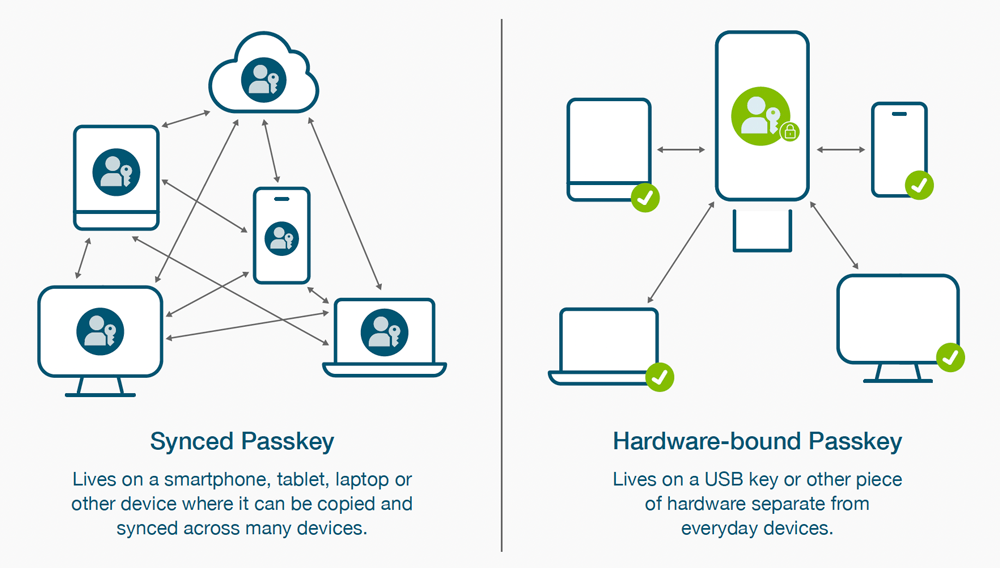
Synchronisierte Passkeys sind Anmeldedaten, die zwischen mehreren mit einem Benutzerkonto verbundenen Geräten wie Smartphones, Laptops und Tablets synchronisiert oder geteilt werden. Die Grundidee besteht darin, dieselben Anmeldedaten auf allen Geräten des Nutzers verfügbar zu machen, sodass ein einheitliches Anmeldeerlebnis über verschiedene Plattformen und Geräte hinweg entsteht.
Hardwaregebundene Passkeys sind Anmeldedaten, die sicher an ein bestimmtes Hardwaregerät gebunden sind, etwa einen USB-Schlüssel – wie den Yubikey – oder andere Hardware, die von alltäglichen Geräten getrennt ist. Das bedeutet, dass das private Schlüsselmaterial des Passkeys in dedizierter Hardware gespeichert und geschützt wird, sodass der Schlüssel nicht einfach ausgelesen, kopiert oder auf andere Geräte übertragen werden kann. Die hardwaregebundene Passkey-Option bietet im Vergleich zur synchronisierten Passkey-Option ein höheres Maß an Sicherheit.
Bildquelle: Yubico
Der Hauptunterschied zwischen synchronisierten und hardwaregebundenen Passkeys
Der Hauptunterschied zwischen synchronisierten und hardwaregebundenen Passkeys liegt in ihrer Speicherung und ihrem Authentifizierungsprozess:- Synchronisierte Passkeys sind Anmeldedaten, die zwischen mehreren Geräten synchronisiert oder geteilt werden, was komfortabel ist, aber unter Umständen gewisse Sicherheitsbedenken aufwirft.
- Hardwaregebundene Passkeys sind kryptografische Schlüssel, die in dedizierten Hardwaregeräten gespeichert werden und ein höheres Sicherheitsniveau sowie Schutz vor verschiedenen Angriffen bieten.
Welche Passkeys passen zu Ihrem Unternehmen?
Passkeys sind darauf ausgelegt, komfortabler und phishing-resistenter zu sein als herkömmliche Authentifizierungsmethoden. Sie sind sicherer als Passwörter und ermöglichen den Wechsel zu einer passwortlosen Authentifizierung, die mehr Sicherheit und Effizienz bietet. Welche Art von Passkey die beste Lösung für Ihr Unternehmen ist, hängt vollständig von den internen Sicherheitsrichtlinien Ihres Unternehmens ab. Der Einsatz einer der beiden Methoden macht Sie in jedem Fall deutlich sicherer, als sich allein auf Passwörter zu verlassen. Passkeys sind Passwörtern überlegen, weil sie auf modernen FIDO-Protokollen basieren und stärkeren Schutz vor Phishing bieten.
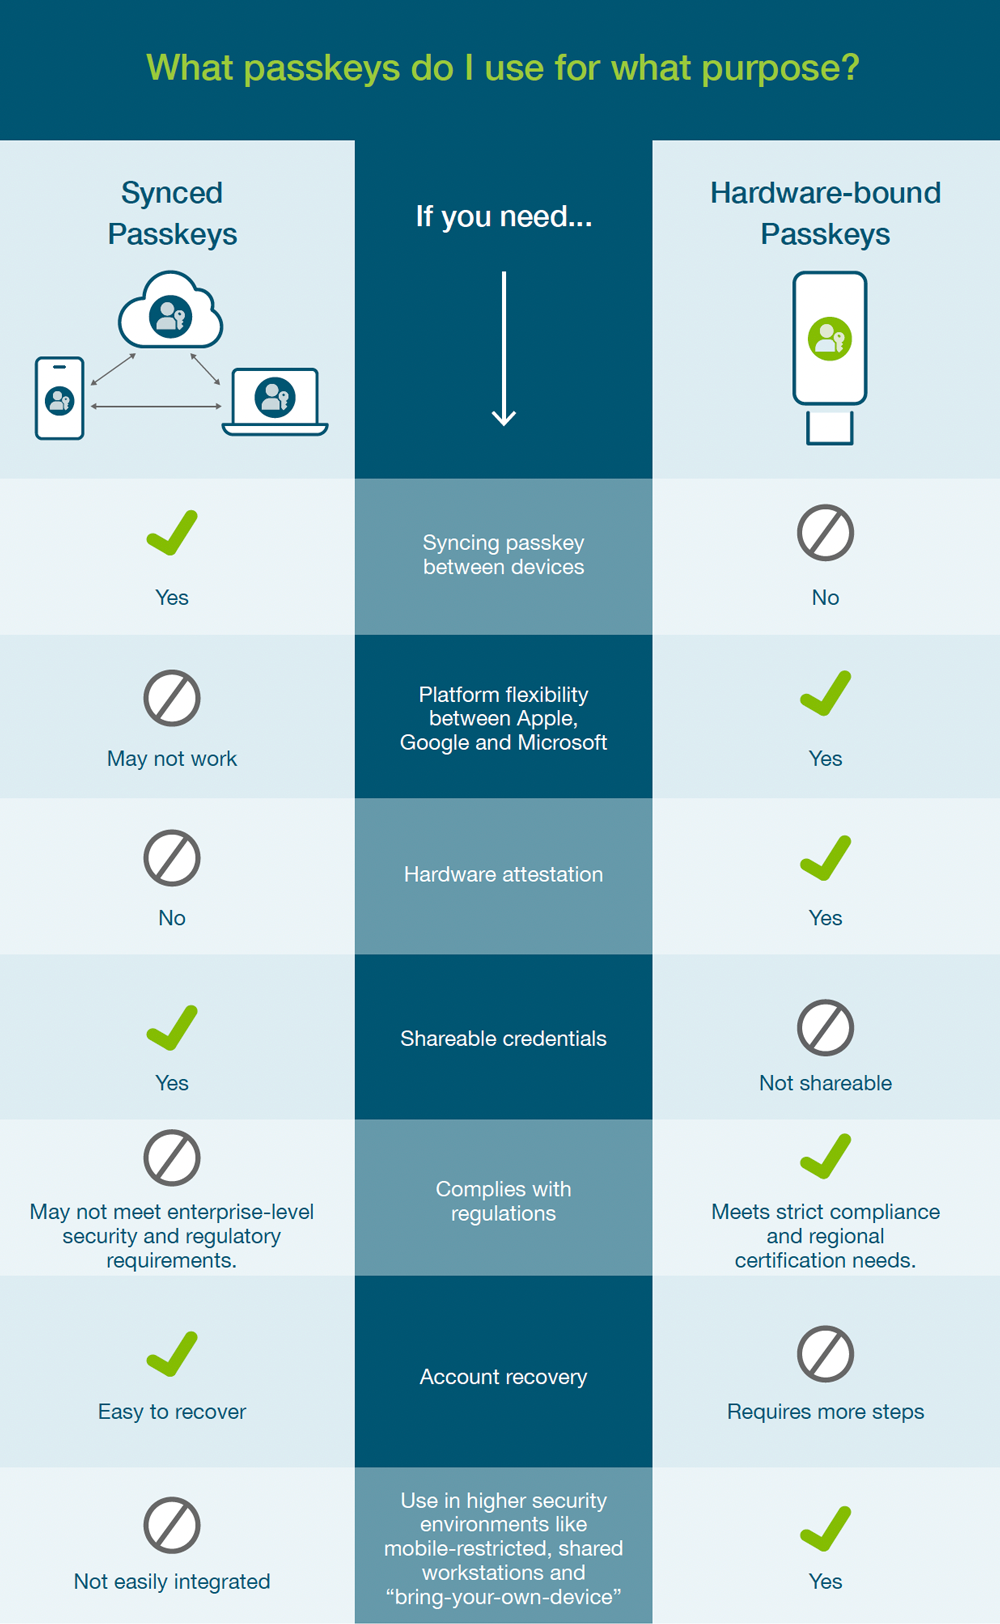
Die folgende Infografik veranschaulicht die unterschiedlichen Einsatzbereiche der beiden Methoden und kann Ihnen helfen, klarer zu erkennen, welche Umsetzung für Ihr Unternehmen die richtige ist.
Bildquelle: Yubico
|
Synchronisierte Passkeys |
Wenn Sie … benötigen |
Hardwaregebundene Passkeys |
|
JA |
Passkey zwischen Geräten synchronisieren |
NEIN |
|
Funktioniert möglicherweise nicht |
Plattformflexibilität zwischen Apple, Google und Microsoft |
JA |
|
NEIN |
Hardware-Attestierung |
JA |
|
JA |
Teilbare Anmeldedaten |
NICHT teilbar |
|
Erfüllt möglicherweise NICHT die Sicherheits- und Compliance-Anforderungen auf Unternehmensebene |
Erfüllt regulatorische Vorgaben |
JA – erfüllt strenge Compliance- und regionale Zertifizierungsanforderungen. |
|
Leicht wiederherstellbar |
Kontowiederherstellung |
Erfordert mehr Schritte |
|
Nicht leicht zu integrieren |
Einsatz in Umgebungen mit höheren Sicherheitsanforderungen, etwa bei eingeschränkter Mobilnutzung, gemeinsam genutzten Arbeitsplätzen und „Bring Your Own Device“ |
JA |
VOR- & NACHTEILE DER BEIDEN AUTHENTIFIZIERUNGSMETHODEN
Synchronisierte Passkeys: Vorteile:- Zugänglichkeit: Synchronisierte Passkeys werden meist auf mehreren Geräten des Nutzers gespeichert (z. B. Smartphone, Tablet, Laptop) und sind so überall leicht verfügbar.
- Komfort: Nutzer können problemlos zwischen Geräten wechseln, ohne separate Hardware-Token zu benötigen.
- Backup-Optionen: Geht ein Gerät verloren oder wird gestohlen, können Nutzer ihre synchronisierten Passkeys unter Umständen über Methoden zur Kontowiederherstellung wiederherstellen oder zurücksetzen.
- Anfälligkeit bei Gerätekompromittierung: Wird ein Gerät, auf dem der synchronisierte Passkey gespeichert ist, kompromittiert, kann dies zu Sicherheitsrisiken führen, wenn Angreifer Zugriff auf den Passkey erlangen.
- Single Point of Failure: Geht das primäre Gerät eines Nutzers verloren, wird beschädigt oder ist nicht verfügbar, und wurden keine passenden Backup-Optionen eingerichtet, kann der Zugriff auf das Konto schwierig werden.
- Erhöhte Sicherheit: Hardwaregebundene Passkeys sind physisch von den Geräten des Nutzers getrennt und dadurch weniger anfällig für softwarebasierte Angriffe oder Malware.
- Phishing-Schutz: Hardware-Schlüssel schützen vor Phishing-Angriffen, da die Authentifizierung eine physische Interaktion erfordert, die von bösartigen Websites nicht nachgebildet werden kann.
- Abhängigkeit vom physischen Schlüssel: Nutzer müssen den Hardware-Schlüssel stets bei sich tragen, was für manche unpraktisch sein kann.
- Kosten: Hardware-Schlüssel sind in der Regel mit Anschaffungskosten verbunden, was eine breite Verbreitung erschweren kann.
Zusammenfassend hängt die Wahl zwischen synchronisierten und hardwaregebundenen Passkeys davon ab, welchen Stellenwert Ihr Unternehmen Sicherheit gegenüber Komfort einräumt. Synchronisierte Passkeys bieten mehr Komfort und Flexibilität, sind jedoch anfälliger für Gerätekompromittierung. Hardwaregebundene Passkeys bieten dagegen ein höheres Sicherheitsniveau, erfordern aber unter Umständen, dass Nutzer ein physisches Token verwalten und zusätzliche Kosten in Kauf nehmen.
WARUM PASSKEYS MIT MYRAPIDI NUTZEN?
Bei Rapidi hat Sicherheit oberste Priorität, deshalb nehmen wir die Nutzung von Passkeys sehr ernst und haben sie intern verpflichtend eingeführt. Was bedeutet das? Es bedeutet, dass ein Nutzer sich ohne Passkey nicht anmelden kann.
Rapidi unterstützt die synchronisierte Passkey-Methode, empfiehlt jedoch dringend die hardwaregebundene Authentifizierungsmethode, da diese nach wie vor die sicherste Methode ist. Denn hardwaregebundene Passkeys – nach den WebAuthn- und FIDO2-Standards – bieten eine sehr sichere Möglichkeit, sich zu authentifizieren, und schließen praktisch jede Möglichkeit einer Kontoübernahme aus.
Ein Passkey kann in MyRapidi auf zwei Arten eingerichtet werden – entweder als Passwordless (bei der Anmeldung ist kein Passwort erforderlich) oder als Second Factor (ähnlich der Google-2FA, aber sicherer, da es sich um einen Hardware-Schlüssel handelt). Die passwortlose Authentifizierung kombiniert die Nutzung eines physischen Geräts (das über einen einzigartigen Schlüssel und die Fähigkeit verfügt, sich sicher bei einem Dienst zu authentifizieren) mit einem persönlichen Wissen wie einem PIN-Code oder einem persönlichen Merkmal wie einem Fingerabdruck.
Da Passwörter gestohlen oder erraten (und aus der Ferne verwendet) werden können, ist es für Angreifer wesentlich schwieriger, sich sowohl das Hardware-Element ALS AUCH das persönliche Wissen oder Merkmal (PIN-Code oder Fingerabdruck) zu verschaffen. Selbst starke Passwörter in Kombination mit 2FA-Codes (wie wir sie mit der Google-Authenticator-App unterstützen) sind weniger sicher als eine passwortlose Anmeldung. Hacker könnten Ihre Mobilfunknummer aus der Ferne kapern, Zugriff auf Ihr E-Mail-Konto erlangen, Ihr Passwort zurücksetzen und sich so Zugang zu Ihrem Konto verschaffen. Bei aktivierter passwortloser Anmeldung (und erzwungenen Passkeys) benötigen sie immer zusätzlich den physischen Hardware-Schlüssel!
PASSKEYS IN MYRAPIDI AKTIVIEREN
Wie aktivieren Sie also Ihren Passkey für die Anmeldung?Um einen Passkey mit MyRapidi zu nutzen, benötigen Sie Folgendes:
- Einen Browser, der FIDO2 unterstützt. Bei den aktuellen Versionen von Google Chrome, Safari oder Microsoft Edge ist dies in der Regel der Fall. Weitere Details zur Unterstützung von FIDO2 und U2F finden Sie auf dieser Seite.
- Einen hardwaregebundenen Passkey (wie den YubiKey) oder biometrische Geräte wie einen integrierten Fingerabdrucksensor in Ihrem Laptop oder Mobilgerät.
So richten Sie anschließend einen Passkey mit MyRapidi ein:
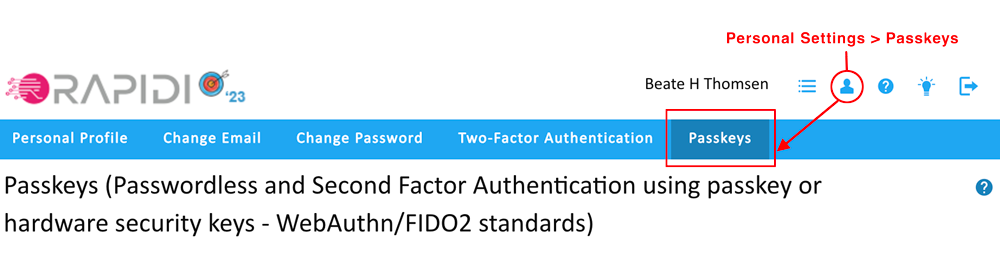
MyRapidi prüft, ob Ihr Browser unterstützt wird. Falls nicht, erhalten Sie eine entsprechende Meldung
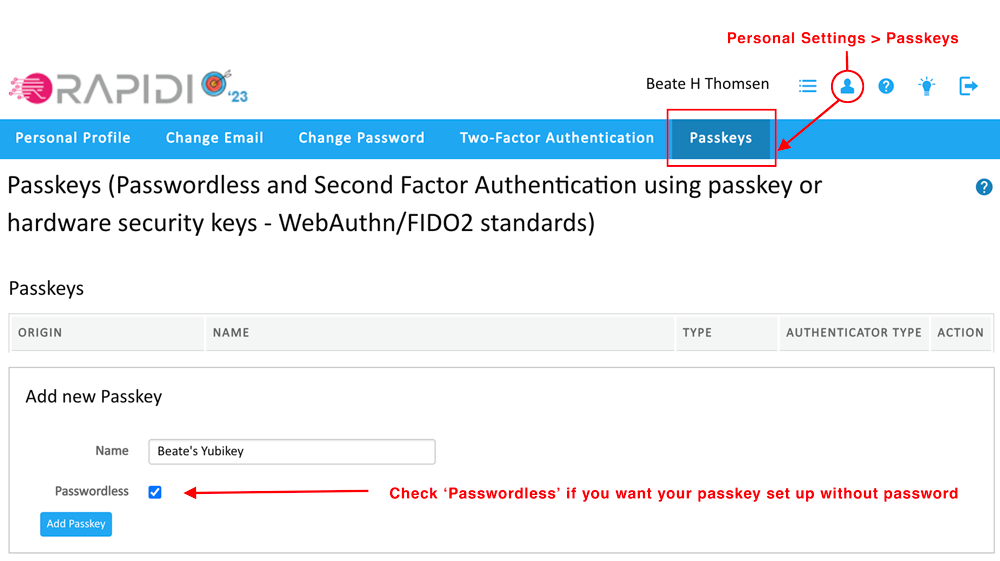
Geben Sie im Bereich „Add new Passkey“ einen Namen für Ihren Schlüssel ein (zum Beispiel: „Beate's Yubikey“)
Aktivieren Sie das Kontrollkästchen „Passwordless“, wenn der Schlüssel passwortlos sein soll. Lassen Sie es deaktiviert, wird der Schlüssel als Second-Factor-Schlüssel registriert.
Klicken Sie auf die Schaltfläche „Add passkey“
Folgen Sie anschließend den Schritten im Popup-Fenster des Browsers, wie unten dargestellt:
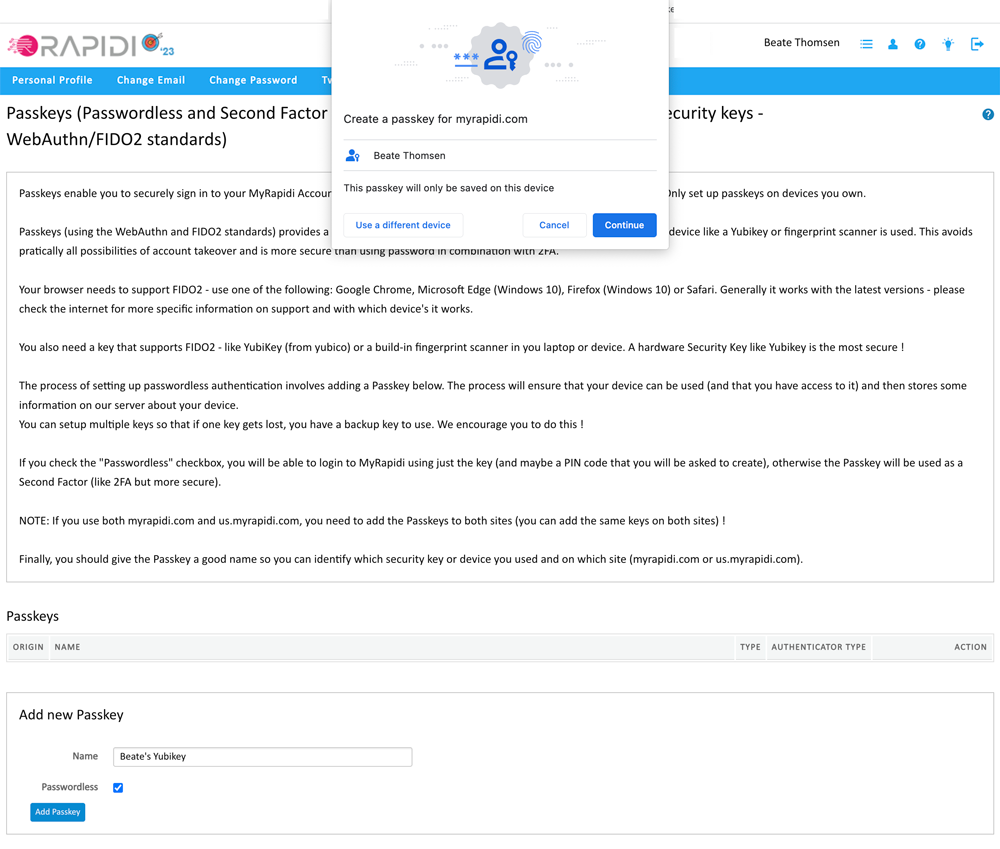
Sobald Sie auf „add passkey“ klicken, zeigt der Browser das erste Popup-Fenster an. Klicken Sie auf „Continue“
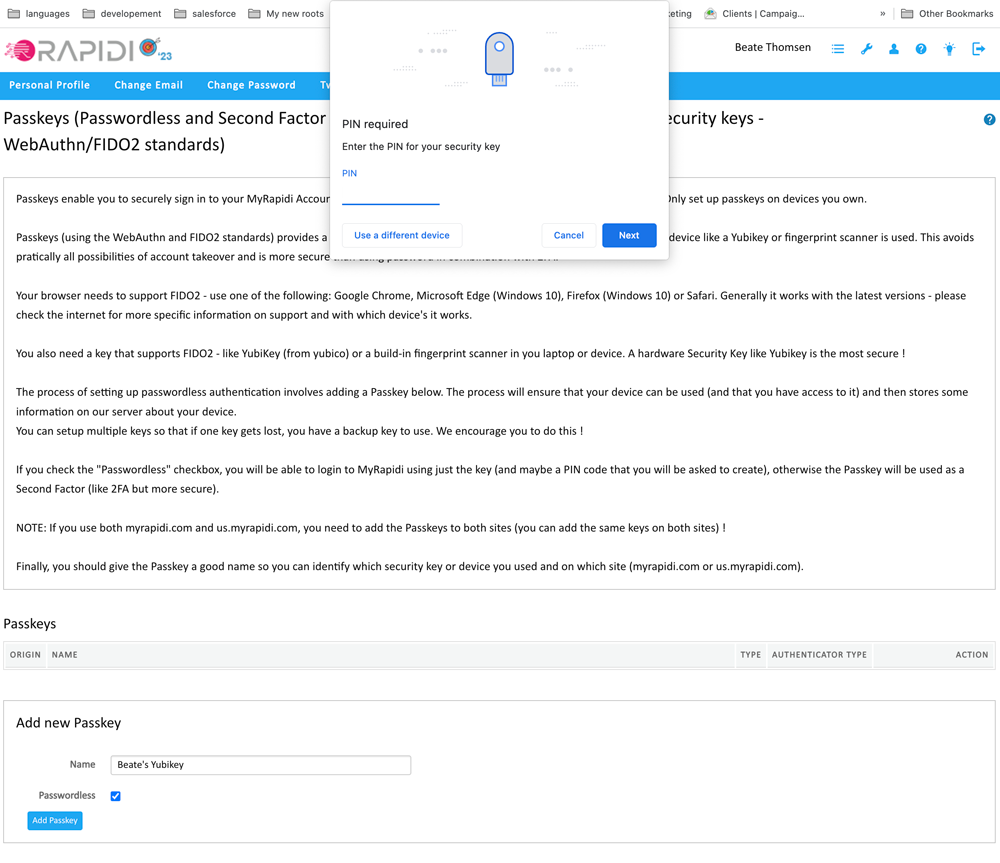
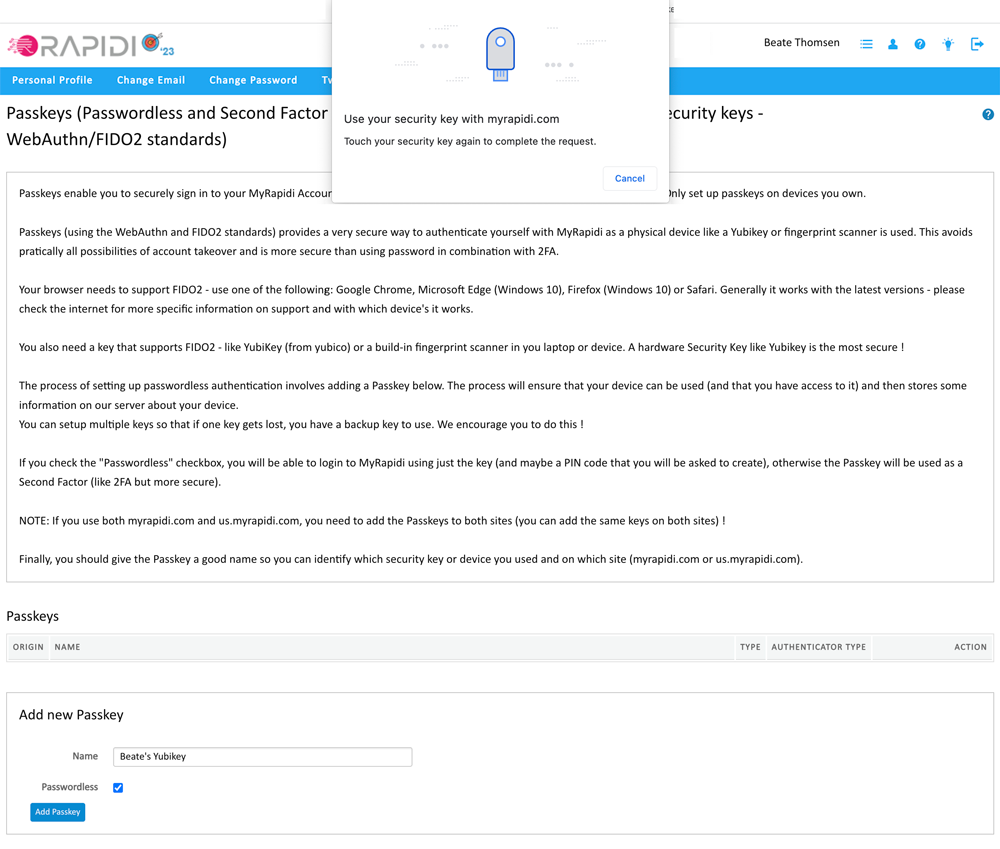
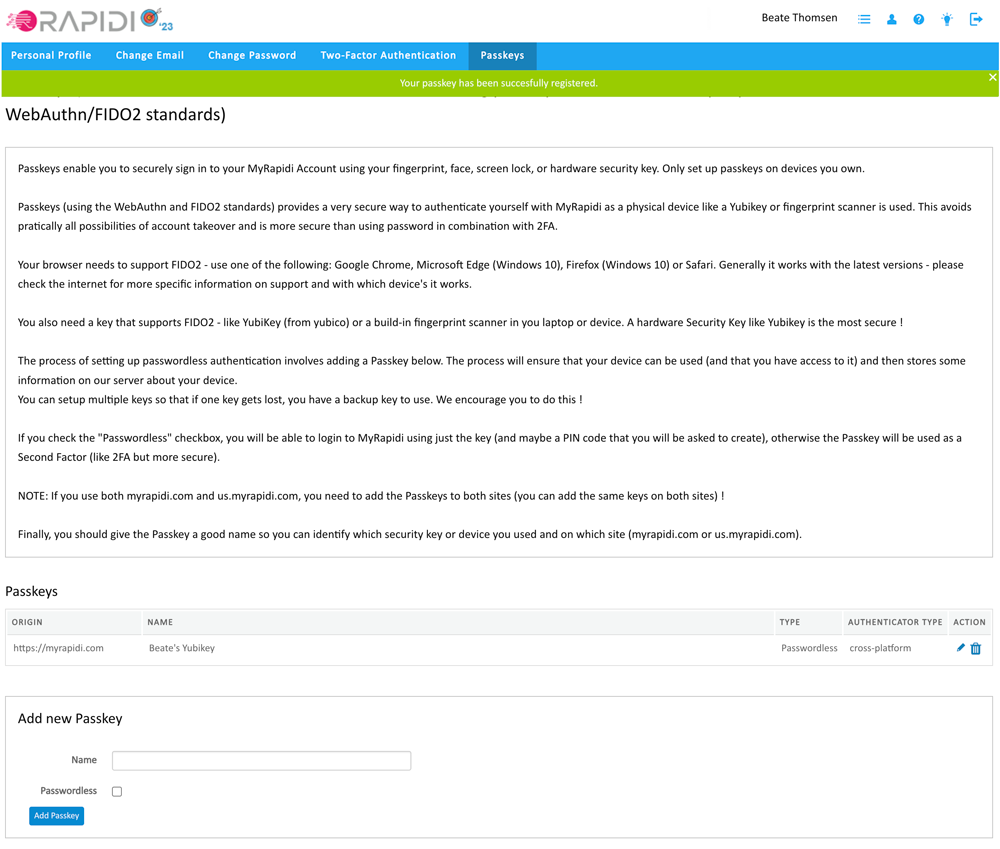
Herzlichen Glückwunsch! Sie haben erfolgreich Ihren ersten Passkey hinzugefügt, und er erscheint nun in der Liste der aktiven Passkeys.
Wir empfehlen, mindestens zwei verschiedene Geräte hinzuzufügen, damit Sie ein Gerät für den täglichen Gebrauch und ein Ersatzgerät haben. Lassen Sie das Kontrollkästchen „Passwordless“ deaktiviert, wird der Schlüssel stattdessen als sicheres Second-Factor-Gerät verwendet. In diesem Fall müssen Sie weiterhin Ihr Passwort eingeben und erhalten anschließend eine sicherere Zweitfaktor-Authentifizierung, nach der MyRapidi nach der Passworteingabe fragt.
Nachdem Sie Ihren Passkey registriert haben, erscheint er in Ihrer Liste der Passkeys.
- Origin: die URL, unter der er registriert ist
- Name: der Name, den Sie dem Passkey gegeben haben
- Type: entweder Passwordless oder Second Factor
- Authentication type: a) platform: ein synchronisierter Passkey oder b) cross-platform: ein hardwaregebundener Passkey
- In der Spalte „Aktion“ können Sie schließlich den Namen Ihres Passkeys bearbeiten oder ihn löschen.
Mehr dazu in unserem Wiki: Passkeys
Die Nutzung von Passkeys erzwingen
Ein System ist nur so sicher wie sein schwächstes Glied. Einen Sicherheitsschlüssel hinzuzufügen ist gut, aber wenn Sie die Nutzung des Schlüssels abbrechen und sich wie bisher nur mit einem Passwort anmelden können, haben Sie eigentlich kein sichereres System (dafür aber eine komfortablere Anmeldemethode).
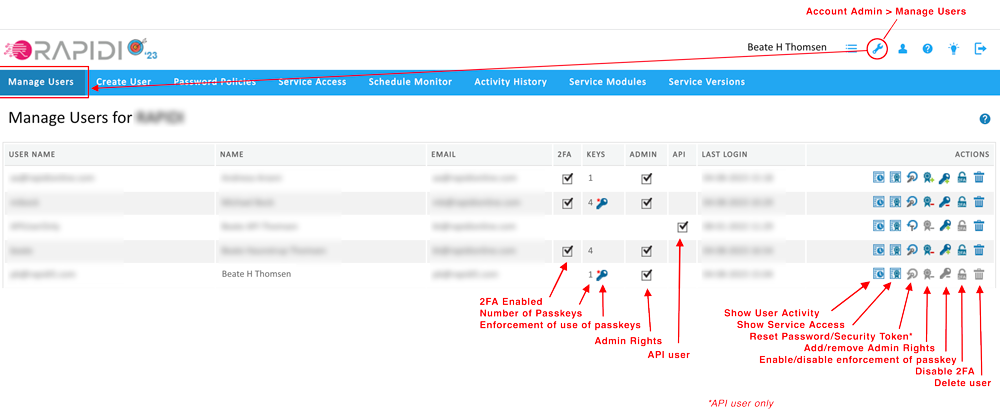
Als Account Administrator können Sie die Nutzung eines Passkeys für einen Nutzer erzwingen. Das bedeutet, dass für die Anmeldung bei MyRapidi immer ein Passkey erforderlich ist. Dazu müssen Sie zwei Dinge tun: 1) die Nutzung eines Passkeys für sich selbst als Admin erzwingen und 2) die Nutzung eines Passkeys für einen Nutzer erzwingen. Für diesen zweistufigen Prozess gehen Sie zu Account Admin > Manage Users. Im Folgenden führen wir Sie durch diesen Prozess.
Starten Sie Ihr Datenintegrationsprojekt?
Hier sind 10 wichtige Bereiche, die Sie berücksichtigen sollten.
ERZWINGUNG DER PASSKEY-NUTZUNG FÜR SICH SELBST ALS ACCOUNT ADMIN AKTIVIEREN
Um die Gesamtsicherheit Ihres MyRapidi-Kontos zu gewährleisten, müssen Sie die Erzwingung eines Passkeys zunächst für sich selbst aktivieren.
Um die Erzwingung für sich selbst zu aktivieren, stellen Sie zunächst sicher, dass Sie mindestens 1 Passkey für sich selbst hinzugefügt haben (unter Settings -> Passkeys). Gehen Sie dann zu „Manage Users“ und klicken Sie bei Ihrem Nutzer auf das Schlüsselsymbol mit dem „+“.
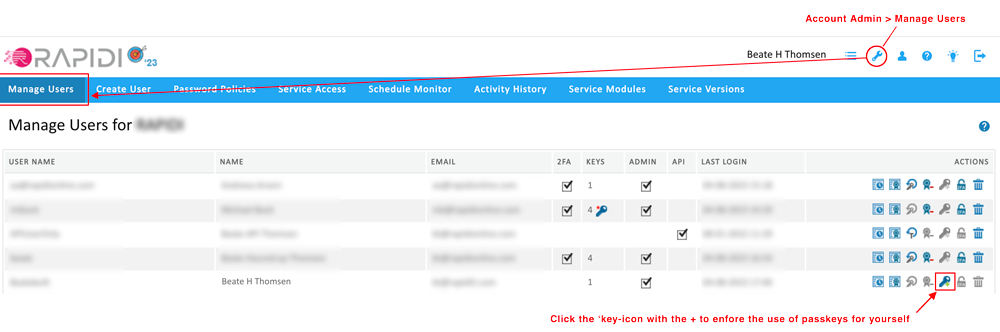
Schritt 1: die Nutzung von Passkeys für sich selbst erzwingen
In der Spalte „Keys“ erscheint ein Schlüsselsymbol mit einem „*“.
Bitte beachten Sie, dass Sie die Erzwingung aus Sicherheitsgründen nicht selbst rückgängig machen können. Um sie zu deaktivieren, müssen Sie einen anderen MyRapidi Account Administrator bitten.
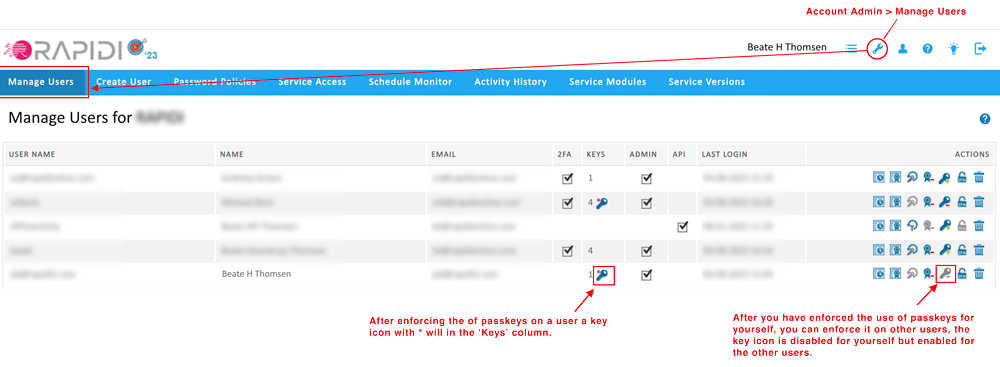
Schritt 2: Nachdem Sie die Nutzung von Passkey für sich selbst erzwungen haben, wird das Recht verfügbar, dies auch für andere Nutzer zu erzwingen
ERZWINGUNG DER PASSKEY-NUTZUNG FÜR EINEN NUTZER AKTIVIEREN
Nachdem Sie die Nutzung eines Sicherheitsschlüssels für sich selbst erzwungen haben, können Sie die Nutzung von Passkeys auch für andere Nutzer erzwingen. Erzwingen Sie die Nutzung von Passkeys für einen Nutzer, der noch keinen Passkey eingerichtet hat, kann sich dieser Nutzer nur noch anmelden, wenn der Account Administrator sein Passwort zurücksetzt. Nach dem Zurücksetzen des Passworts kann sich der Nutzer anmelden und anschließend einen Passkey einrichten. Es ist daher besser, abzuwarten, bis die Nutzer selbst Sicherheitsschlüssel eingerichtet haben – Sie können es aber auf diese Weise erzwingen.
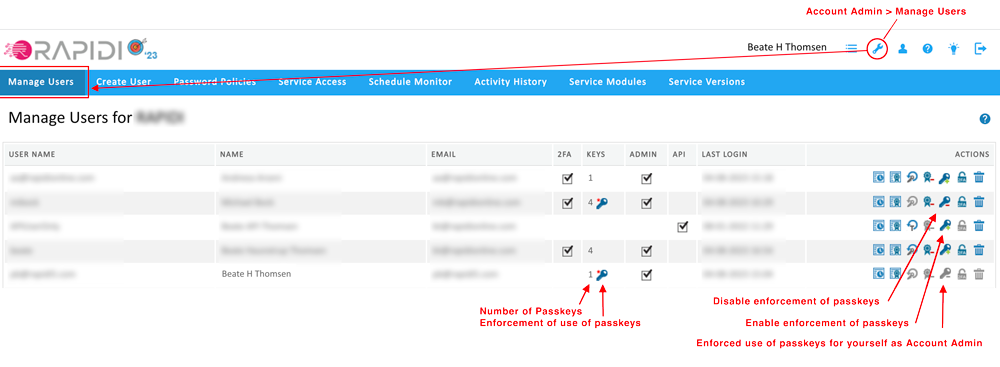
MANAGE USERS – WEITERE ZUSÄTZLICHE FUNKTIONEN
Damit MyRapidi Account Administrators die starke Sicherheit ihres MyRapidi-Kontos leichter gewährleisten können, haben wir der Seite „Manage Users“ zusätzliche Funktionen hinzugefügt. Zunächst können Sie den Aktivitätsverlauf jedes Nutzers einsehen sowie welche Services der Nutzer verwenden darf. Wie bisher können Sie außerdem das Passwort eines Nutzers zurücksetzen, einem Nutzer Admin-Rechte zuweisen oder entziehen, 2FA für einen bestimmten Nutzer deaktivieren und einen Nutzer löschen. Das folgende Bild gibt Ihnen einen Überblick über die Möglichkeiten zur Verwaltung Ihrer Nutzer.
ANMELDEVORGANG
Mit der Unterstützung von Passkeys erfolgt die Anmeldung in zwei Schritten. Im ersten Schritt geben Sie Ihren Benutzernamen ein und klicken auf „Continue“.
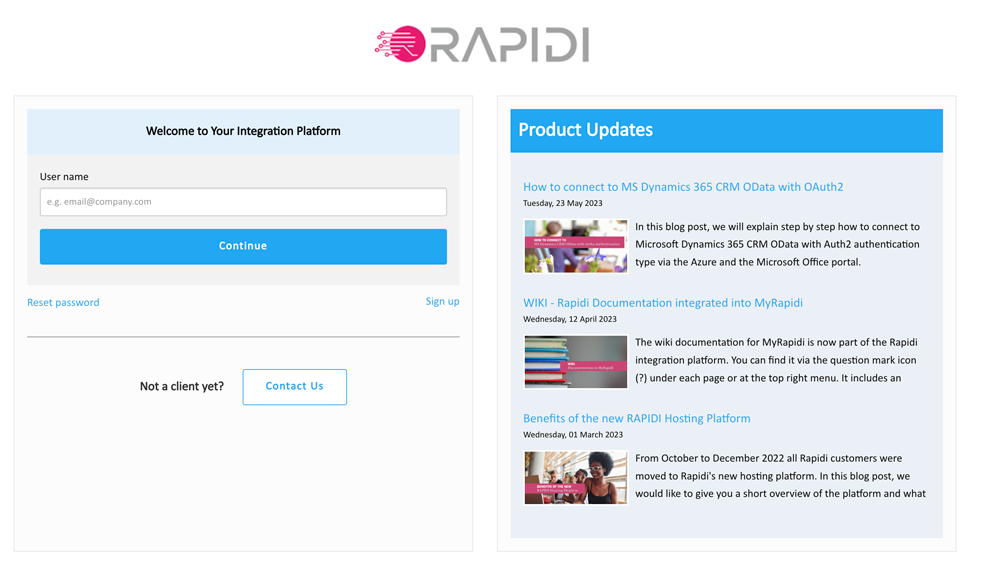
Der nächste Schritt hängt davon ab, was für den jeweiligen Nutzer eingerichtet wurde. Haben Sie einen Fingerabdrucksensor auf Ihrem Laptop eingerichtet, berühren Sie einfach den Sensor und sind angemeldet.
Haben Sie Ihren Passkey mit einem hardwaregebundenen Gerät eingerichtet, erscheint das Browser-Popup, das dem Vorgang bei der Einrichtung Ihres Passkeys auf myrapidi.com sehr ähnlich ist.
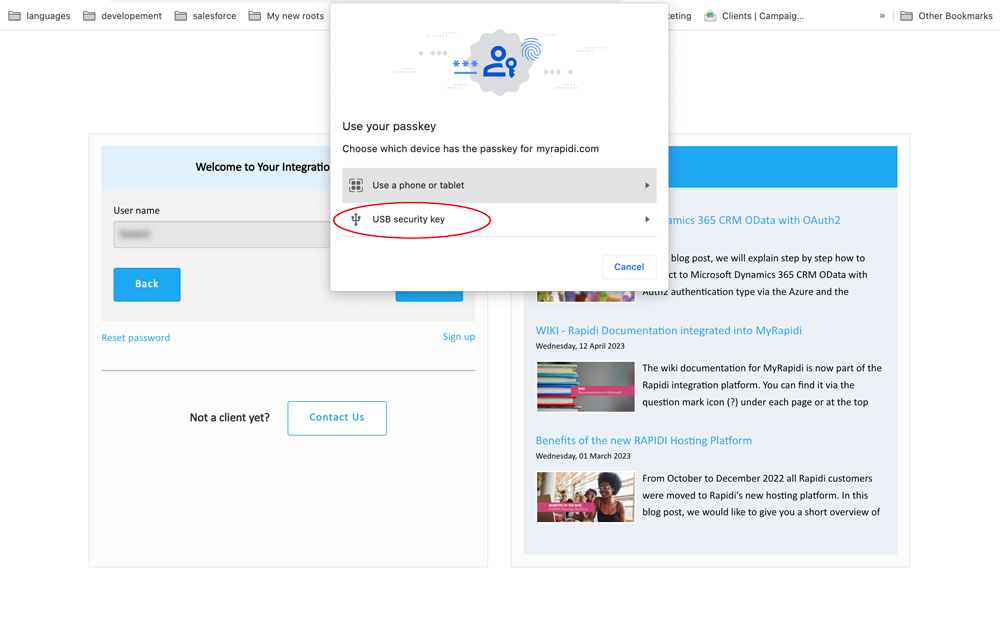
Wählen Sie „USB security key“
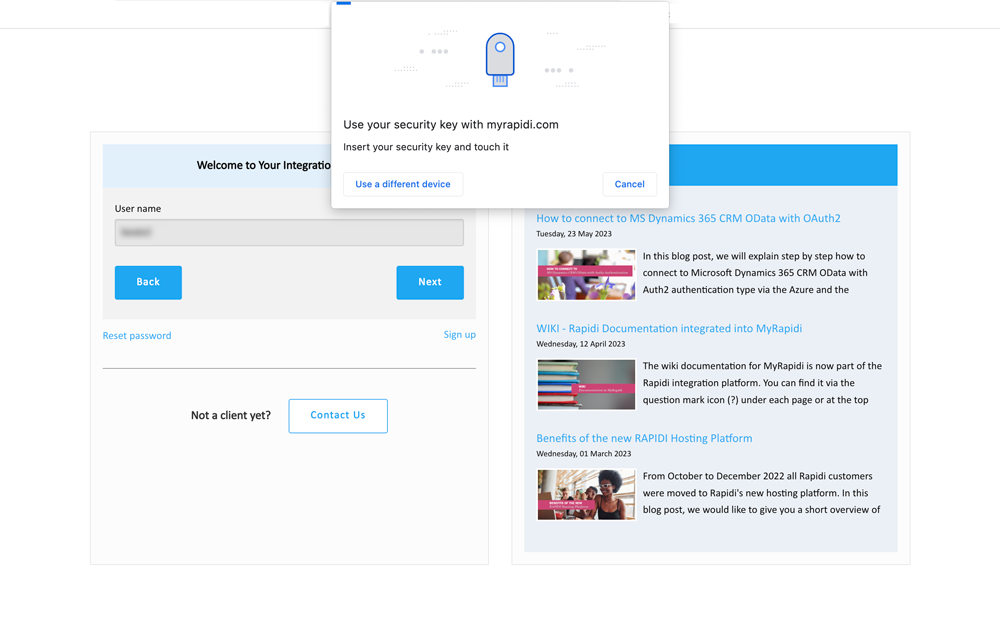
Stecken Sie Ihren Passkey in Ihr Gerät (falls noch nicht geschehen) und geben Sie den PIN-Code für Ihren Passkey ein. Klicken Sie auf „Next“.
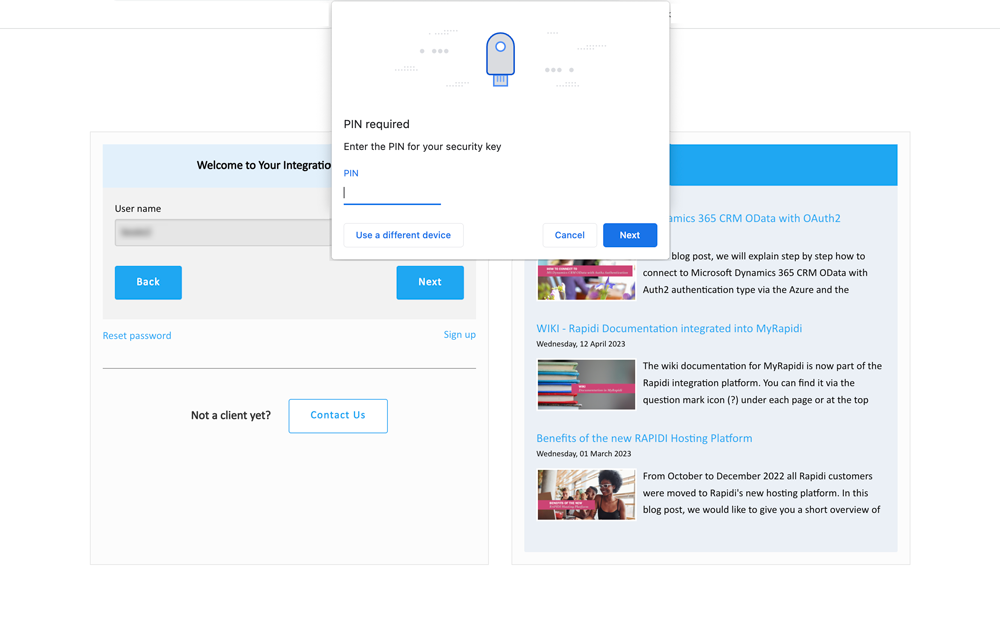
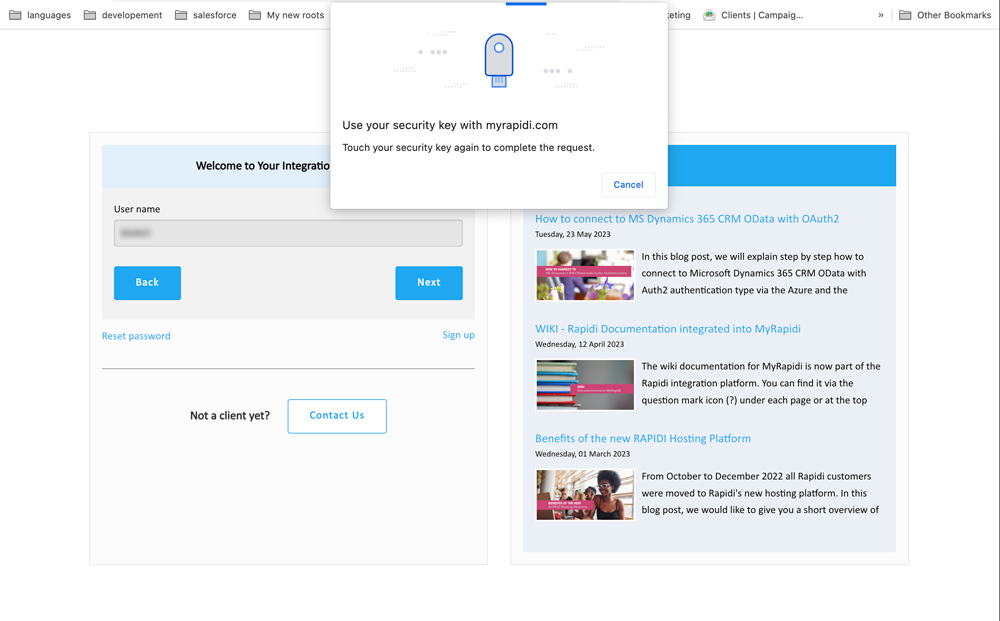
Berühren Sie Ihren Passkey erneut, um den Vorgang abzuschließen, und Sie sind angemeldet. Herzlichen Glückwunsch! Sie haben sich erfolgreich bei MyRapidi angemeldet.
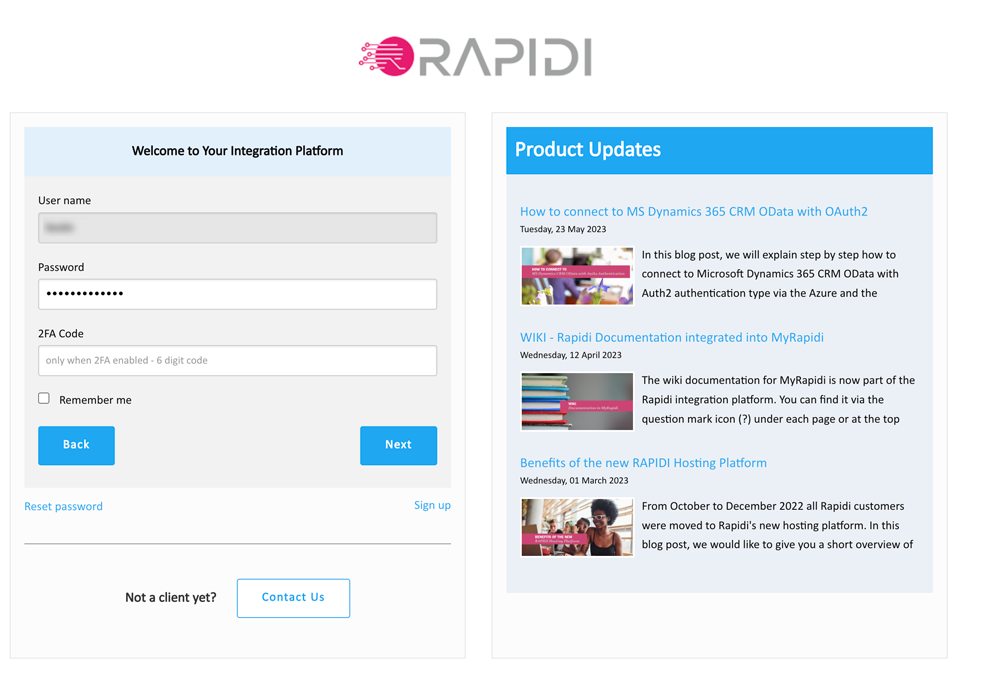
Haben Sie noch keine Passkeys eingerichtet (und ist dies nicht erzwungen), werden Sie nach Ihren Anmeldedaten mit Passwort und 2FA gefragt.
Aktualisiert im Mai 2026
Was ist ein Passkey?
Ein Passkey ist eine passwortlose Authentifizierungsmethode, die es Nutzern ermöglicht, sich mit Biometrie, einer PIN oder einem Sicherheitsschlüssel anzumelden – anstelle eines herkömmlichen Passworts.
Sind Passkeys sicherer als Passwörter?
Ja. Passkeys sind so konzipiert, dass sie phishing-resistent sind, und schützen Nutzer vor Passwortdiebstahl, Wiederverwendung von Zugangsdaten und schwachen Passwörtern.
Welche Geräte unterstützen Passkeys?
Passkeys werden von den meisten modernen Smartphones, Tablets und Computern unterstützt, einschließlich Geräten von Apple, Google und Microsoft.
Was passiert, wenn ich mein Gerät verliere?
Bei synchronisierten Passkeys können Sie diese in der Regel über Ihr Apple-, Google- oder Microsoft-Konto wiederherstellen. Bei hardwaregebundenen Passkeys kann ein Backup-Sicherheitsschlüssel oder ein Wiederherstellungsprozess durch den Administrator erforderlich sein.
Ersetzen Passkeys Passwörter vollständig?
In vielen Fällen ja. Manche Dienste und Unternehmen nutzen während des Übergangs zur passwortlosen Authentifizierung jedoch weiterhin Passwörter als Backup-Authentifizierungsmethode.